A Merriott Hotellánc is megtanulja egy életre: SOKKAL OLCSÓBB ELŐTTE hívni az etikus hackereket.
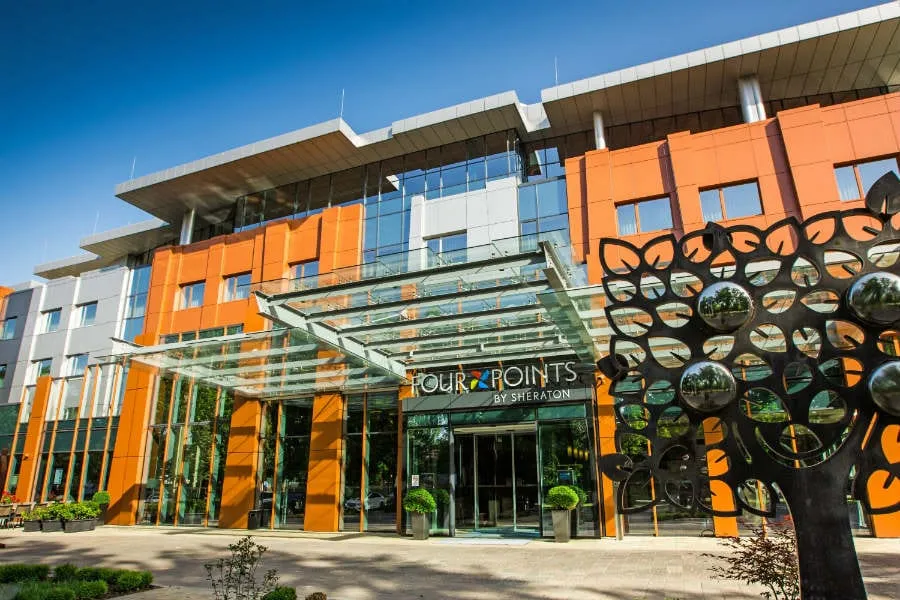
2018 őszén pattant ki a botrány, hogy a hotellánc foglalási rendszerét feltörve – vélhetőleg Kína – 2014 óta lopta a felhasználók adatait. Megközelítőleg 500 millió ember érintett a témában – beleértve azokat is, akik a Kecskeméten is üzemelő Four Points by Sheraton szállodában foglaltak szállást. Az érintettek közül ráadásul ~173 millió embernek a bankkártya adatai is kikerültek. Bár a kártyaadatok állítólag titkosítottak voltak, de ne legyenek kétségek afelől, hogy egy ilyen támadó erőforrásai közel korlátlanok, így ezek a kártyák gyakorlatilag védtelenek.
Azon felül, hogy ismét felhívom a figyelmét minden vezetőnek az informatikai megoldások felmérésének és fejlesztésének nélkülözhetetlen mivoltára, három érdekességet kiemelnék.
- Az incidens még 2014-ben kezdődött, amikor a GDPR még el sem készült. Tehát egy meglévő, folyamatában hibásan üzemelő informatikai rendszer miatt kapott büntetést a Marriott.
- A vállalat egy felvásárolt rendszerében volt a hiba. A bizonyára évekig tartó jogászkodás közben nem volt arra igényük, hogy elköltsenek kb. 150.000 USD-t a teljes IT átvilágítására. Inkább most kifizetnek helyette 124 millió USD-t.
- A hatóság ezek utánjoggal el fogja várni, hogy teljeskörűen megfeleljen az adatvédelemnek az informatikai rendszerük – tehát azt a 150.000 USD-t el fogják költeni így is.
De ha ezt előtte tették volna, megspórolhattak volna ~36.000.000.000,- Ft-ot.
Hidd el, hogy a szükséges pénzek helyett biztosan nagyságrendileg többet költöttek jogászokra, informatikusokra, és „szakértőkre”. Ami – mint látjuk – mit sem ért, ha nem volt egy egységes módszertanuk az adatok védelmére és a GDPR-nak való megfelelésre.
A GDPR megfelelés eléréséhez nem elég egy jó ügyvéd – bár kétség kívül elengedhetetlen. Mégis miért nem elégséges? Keress fel minket egy egyszeri, 15 perces konzultációra, ahol ezt bemutatjuk neked.
Látogasd meg biztonsagakademia.hu oldalunkat IT biztonsági megoldásokért.