Hogyan ismerd fel a hamis NAV-os és adó-visszatérítéses e-maileket?
Valós, megtörtént adathalász kísérlet anatomikus boncolása: miért bukik le a „102 000 HUF” adó-visszatérítést ígérő csaló levél egy brit vízvezeték-szerelő cég e-mail-címén és egy csöpögő csapos házikó ikonon – és mit tegyél az első 15 percben, ha már rákattintottál.
A kiberbűnözők pontosan tudják, melyik két érzelemmel lehet a leggyorsabban kikapcsolni az emberi óvatosságot: a hatósági félelemmel (bírság, végrehajtás) és a váratlan pénzjutalom örömével (jóváhagyott SZJA-visszatérítés). Az alábbi útmutatóban egy konkrét, magyar postafiókokba érkezett, „NAV Ügyfélportál” dizájnnal ellátott csaló e-mailt szedünk ízekre, hogy laikusként, családtagként vagy cégvezetőként is 5 másodperc alatt kiszúrd az átverést.
A kapott csaló levél boncolása: hogyan árulja el magát a fejléc és a levéltörzs?
Nézzük meg nagyító alatt a két eredeti képernyőmentést! Első pillantásra a levél törzse megszólalásig hasonlít egy modern kormányzati felületre, ám a részletekben legalább 7 ordító hiba rejtőzik.
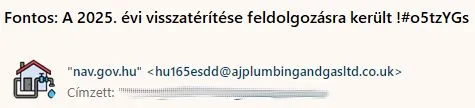
Mit látunk a fejlécen? (A csöpögő csapos házikó esete)
De jópofa az a kis házikó ikon a vízcsövekkel és a vízcseppel, ugye? Na, a Nemzeti Adó- és Vámhivatal pont arról híres, hogy vicces vizesblokk-ikonokat és emojikat küldözget az adózóknak... Természetesen nem! A NAV nem jópofizik, és nem használ ilyen grafikus avatarokat.
-
1. Feladó-hamisítás (Display Name Spoofing): A csalók a megjelenített név (Display Name) mezőbe idézőjelek közé beírták, hogy
"nav.gov.hu". Sok mobilos levelezőprogram alapból csak ezt a nevet mutatja! -
2. A valódi feladó egy brit vízvezeték-szerelő cég: Ha megnézzük a kacsacsőrök közötti valódi e-mail-címet:
<hu165esdd@ajplumbingandgasltd.co.uk>. Ez egy feltört egyesült királyságbeli víz- és gázszerelő vállalkozás (AJ Plumbing and Gas Ltd.) szervere! Innen származik a levelezőrendszerben automatikusan megjelenő „vízvezeték-szerelő házikó” profilkép is. -
3. Spamszűrő-kikerülő szemét a tárgysor végén: Nézd meg a tárgyat: „Fontos: A 2025. évi visszatérítése feldolgozásra került
!#o5tzYGs”. A véletlenszerű karakterláncot (hash-busting) azért generálja a támadók küldőszoftvere minden címzettnek külön-külön, hogy a spamszűrők ne ismerjék fel a tömeges azonos leveleket.
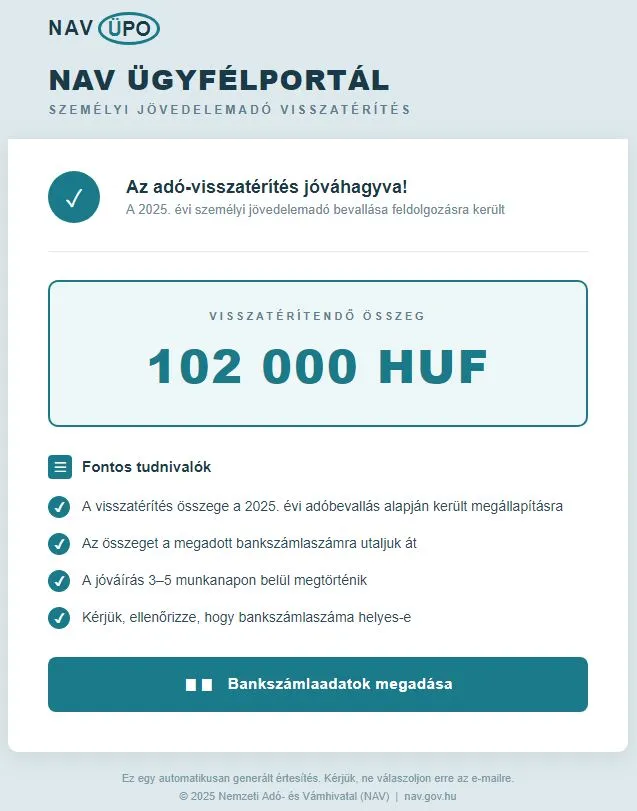
Mit látunk a levél törzsében? (A 102 000 Ft-os csali)
A csalók lemásolták a NAV ÜPO (Ügyfélportál) zöldeskék színvilágát és logóját, majd felépítettek egy pszichológiai csapdát:
-
1. Pszichológiailag belőtt összeg (
102 000 HUF): Nem 10 millió forintot ígérnek (amin mindenki azonnal nevetne), hanem pontosan egy olyan összeget, ami egy családi adókedvezményből, egészségpénztári vagy SZJA-jóváírásból teljesen hihetőnek tűnik. - 2. Önmagának ellentmondó szöveg: A második pontban azt írják: „Az összeget a megadott bankszámlaszámra utaljuk át”, majd két sorral lejjebb a gombon már az áll: „Bankszámlaadatok megadása”. Ha a NAV már ismeri a számlaszámodat a bevallásból, miért kérné be újra egy e-mailes linken?
- 3. Név nélküli, általános megszólítás: A levélben sehol nem szerepel a te neved, adóazonosító jeled vagy a hivatalos iktatószám.
-
4. Hamis lábléc: A levél aljára odaírták, hogy
© 2025 Nemzeti Adó- és Vámhivatal (NAV) | nav.gov.hu. Egy ilyen szöveges láblécet bárki 10 másodperc alatt begépelhet bármilyen e-mail aljára – ez semmilyen hitelességet nem jelent!
1. Infografika: Mi történik a háttérben, ha rákattintasz a „Bankszámlaadatok megadása” gombra?
A támadási láncA 6 árulkodó jel, amiből azonnal kiszúrhatod a csalást
Ezeket a pontokat akár képernyőmentéssel vagy kinyomtatva is érdemes megmutatni családtagoknak, idős szülőknek, kollégáknak és a pénzügyön dolgozó munkatársaknak.
A feladó valódi címe nem hivatalos
A megjelenített név lehet NAV, Ügyfélportál vagy nav.gov.hu, de a mögötte lévő tényleges e-mail-cím (a kacsacsőrök között) teljesen más, gyakran feltört külföldi domainhez tartozik. Mindig a teljes e-mail-címet ellenőrizd, soha ne csak a nevet!
Váratlan, „túl szép” visszatérítést ígér
A váratlanul felbukkanó, száz- vagy több százezer forintos adó-visszatérítés erős érzelmi reakciót vált ki. A támadók pontosan arra építenek, hogy az öröm és a kíváncsiság miatt a címzett gondolkodás és ellenőrzés nélkül kattintson.
Közvetlenül bankszámla- vagy kártyaadatot kér
Ez a legerősebb vörös zászló! Hivatalos állami szervre (NAV, NEAK, Magyar Államkincstár) hivatkozó e-mailből soha nem szabad számlaszámot, bankkártyaadatot (lejarát, CVC-kód) vagy netbanki belépési adatot megadni.
Színes gomb mögé rejti az adathalász linket
A „Bankszámlaadatok megadása” vagy „Visszatérítés igénylése” feliratú gombok szövege hivatalosnak tűnik, de a mögöttük lévő hiperhivatkozás (URL) egy külső, csaló szerverre mutat.
Sürgető és automatizált hangnemet használ
Az ilyen üzenetek szándékosan időnyomást helyeznek rád: azt sugallják, hogy azonnal meg kell erősítened az adataidat, különben elmarad a 3–5 munkanapos jóváírás, vagy elveszik a visszatérítés.
A dizájn profi, de maga a csatorna hibás
Attól, hogy egy levélben ott a NAV ÜPO logó és szép a tördelés, még nem lesz valódi. A NAV a hivatalos határozatokat és kiutalási értesítéseket nem sima e-mailben küldi, hanem a hivatalos Tárhelyedre!
Hogyan ellenőrizd 3 lépésben, hogy valódi-e az értesítés?
Nem kell informatikusnak lenned: az alábbi három mozdulattal bármilyen számítógépen vagy okostelefonon 100%-os biztonsággal kiszűrhető az adathalászat.
Koppints rá a feladó nevére!
Telefonon (Gmail, Apple Mail, Outlook) koppints rá egyszer a feladó nevére (pl. "nav.gov.hu"), számítógépen pedig nézd meg a név melletti kacsacsőröket. Ha a @ jel után nem hivatalos kormányzati cím áll, azonnal töröld a levelet!
Nézd meg a linket kattintás nélkül!
Számítógépen vidd az egérmutatót a gomb fölé anélkül, hogy rákattintanál – a böngésző bal alsó sarkában megjelenik a valódi célcím. Telefonon tartsd hosszan nyomva az ujjad a gombon: a felugró ablakban látni fogod az idegen webcímet.
Soha ne az e-mailből indulj ki!
Zárd be az e-mailt, nyiss meg egy teljesen új böngészőlapot, és saját kezűleg gépeld be a ugyfelportal.nav.gov.hu vagy a tarhely.gov.hu címet, majd lépj be DÁP vagy Ügyfélkapu+ azonosítással!
| Ellenőrzési szempont | Valódi NAV / Hivatalos Tárhely értesítés | NAV-nak álcázott adathalász (Phishing) e-mail |
|---|---|---|
| Mi érkezik e-mailben? | Kizárólag rövid technikai értesítés arról, hogy „új küldeménye érkezett a Tárhelyére” (összeg és gomb nélkül). | Konkrét pénzösszeget (pl. 102 000 HUF) ígér közvetlenül az e-mailben, és azonnali kattintásra sürget. |
| Hol zajlik a valódi ügyintézés? | Kizárólag a tarhely.gov.hu vagy ugyfelportal.nav.gov.hu felületen, DÁP / Ügyfélkapu+ belépés után. |
Az e-mailben lévő gomb egy külső, hamisított weboldalra visz, ahol kártya- vagy netbank-adatokat kérnek. |
| Kérnek-e bankkártya- vagy CVC-adatot? | SOHA. Az adó-visszatérítést a bevallásban rögzített IBAN/bankszámlaszámra vagy postai úton utalják. | IGEN. „Számla-ellenőrzés” vagy „Azonosítás” címén bankkártyaszámot, lejáratot, CVC-kódot vagy netbank-belépést kérnek. |
| Tárgysor és Feladó | Szabványos központi értesítő cím, tiszta tárgysor. | Feltört idegen domain (pl. @ajplumbingandgasltd.co.uk) és véletlenszerű karakterek a tárgy végén (!#o5tzYGs). |
Mit tegyek, ha már rákattintottam? (Az első 15 perc számít!)
Ne ess pánikba: önmagában egy link megnyitása még nem feltétlenül jelent azonnali pénzvesztést, de ha adatot is beírtál, minden perc számít. Válaszd ki alább, meddig jutottál a folyamatban!
Meddig jutottál a gyanús levélben? Kattints a rád igaz állításra:
A teljes 6 lépéses kármentési sorrend
Azonnal zárd be az oldalt!
Ne tölts le semmit, ne írj be semmilyen adatot, és semmiképp ne engedélyezz felugró böngésző-értesítéseket vagy bővítményeket.
Ha banki adatot adtál meg: azonnal hívd a bankod!
A мобилbanki alkalmazásban azonnal fagyaszd be / tiltsd le a bankkártyádat, állítsd 0 Ft-ra az internetes vásárlási limitet, és hívd a bankod 24 órás sürgősségi csalásmegelőzési vonalát!
Cseréld le a jelszavakat és kapcsold be a 2FA-t!
Egy másik, tiszta eszközről cseréld le az e-mail-fiókod, az Ügyfélkapu+ hozzáférésed és minden olyan szolgáltatás jelszavát, ahol ugyanazt a jelszót használtad. Mindenhol kapcsold be a kétfaktoros hitelesítést!
Futtass teljes biztonsági ellenőrzést az eszközön!
Indíts teljes víruskeresést, nézd át a böngészőbe telepített bővítményeket (Extensions), a Letöltések mappát és az automatikusan induló programokat.
Ellenőrizd az e-mail-szabályokat és a számlatörténetet!
Ha a támadók bejutottak a levelezésedbe, gyakran beállítanak egy rejtett továbbítási szabályt (Forwarding rule). Nézd át a fiókodban az aktív bejelentkezett eszközöket, és léptesd ki az ismeretlen munkameneteket!
Jelezd az esetet az IT-nak és a hatóságoknak!
Céges gépen vagy céges postafiókban azonnal szólj a rendszergazdának / IT-biztonsági felelősnek (a hallgatás a legnagyobb veszély!). Magánszemélyként pénzügyi kár esetén tegyél rendőrségi feljelentést, a csaló levelet pedig jelezd a NAV-nak.
Miért különösen veszélyes egy „NAV-os” csaló levél egy magyar KKV irodájában?
Sok cégvezető azt hiszi, hogy az SZJA-visszatérítéses csalás csak magánembereket érint. A valóságban a munkavállalók 70%-a a céges munkaállomáson nyitja meg a privát vagy a központi info@ / penzugy@ postafiókba érkező adathalász leveleket.
Amikor a könyvelő vagy az irodavezető kattint
Egy magyar kisvállalkozásnál a NAV-tól érkező értesítések kezelése napi rutin. Ha egy adathalász levél átcsúszik a spamszűrőn, és egy kolléga a céges gépen:
- Jelszólopó (Infostealer) kártevőt futtat le: A kártevő egyetlen másodperc alatt kinyeri a Chrome/Edge böngészőbe elmentett összes céges jelszót és munkamenet-sütit (Microsoft 365, Google Workspace, számlázóprogram, Cégkapu).
- Cégkapu / Ügyfélkapu hozzáférést ad meg: A támadók hozzáférhetnek a cég hivatalos tárhelyéhez és adószámlájához.
- Vállalati netbankot kompromittál: A céges számláról indított azonnali utalásoknál nincs lakossági kártyalimit – a kár több tízmillió forint lehet.
3 technikai fék, amivel a cég megvédhető
-
1. „External Sender” (Külső feladó) figyelmeztető sáv: Microsoft 365 és Google Workspace levelezésben kötelező bekapcsolni, hogy minden kívülről érkező levél tetején megjelenjen a valódi feladó e-mail-címe – így a
"nav.gov.hu"trükk azonnal lebukik. - 2. DNS-szintű adathalász-szűrés és EDR/MDR: A munkaállomásokon futó védelmi rendszernek blokkolnia kell a frissen regisztrált (Newly Registered Domains – NRD) adathalász oldalakat.
- 3. DÁP és FIDO2 / Passkey hitelesítés: Ahol a belépés kriptográfiailag az eredeti domainhez (`gov.hu`) van kötve, ott a klónozott adathalász oldal hiába kéri a kódot, nem tud belépni vele.
Kapcsolódó cikkek
Új E.ON villanyszámla csalás
Szinte hibátlan magyarságú, hamis E.ON-számlaértesítő terjed. Megmutatjuk, mitől hihető, és miből ismerheted fel mégis a csalást.
Adatlopás levélben – Adathalászat
Szeretnénk figyelmeztetni téged egy nagyon fontos dologban, amely a céged biztonságát érinti. Az utóbbi időben jelentősen megnövekedett az adathalász…
Hogyan lopják el a Banki adataidat?
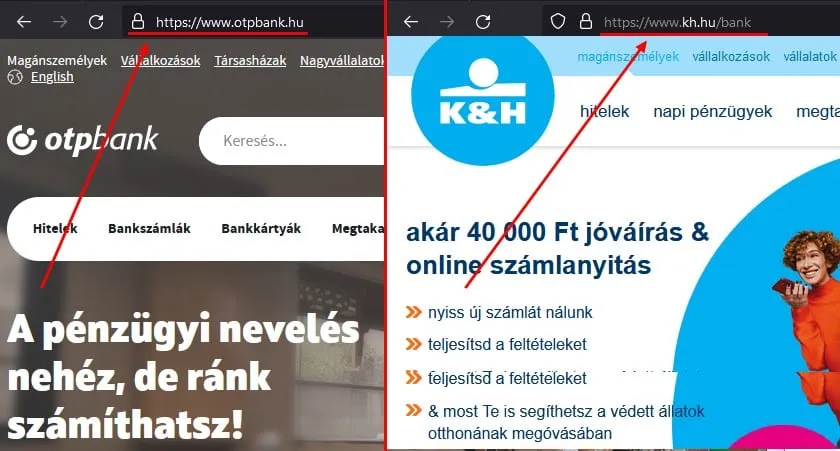
Egy ilyen egyszerű levéllel, ami egy hamisított banki oldalra visz. Figyeld meg a megtévesztéshez használt trükköket és ne dőlj be! Amilyen adatot egy hamis…
Következő lépés
Tudd meg, hol vannak a céges IT valódi kockázatai.
Egy kockázatfelmérés során átvizsgáljuk a rendszered legfontosabb pontjait, majd világos, fontossági sorrendbe rendezett javaslatokat adunk a javításhoz.